
負責監控網路流量或系統活動,當偵測到符合攻擊特徵或異常行為時,便會觸發 Alert。例如,當有人使用 Nmap 對主機進行 Port Scan 時,IDS 就可能產生這樣的紀錄:
ET SCAN Possible Nmap User-Agent Observed

Source IP:       192.168.1.20
Destination IP:  192.168.1.10
Destination Port: 80
Severity:        2
IDS 負責拋出「這裡可能有可疑行為」的訊號。
但這並不代表整個事件分析已經結束。資安人員後續仍需綜合判斷來源 IP、前後事件關聯、攻擊者的真正意圖,以及實際帶來的風險程度。
簡單來說,它就是把企業裡各種不同資安設備、系統產生的資訊全部收回來,集中放在同一個地方讓人去搜尋、整理跟做關聯分析。
在實務中,公司裡的 Log 來源通常非常分散:
Firewall Log
      ↓
Server Log
      ↓
IDS Alert
      ↓
Authentication Log
      ↓
Application Log
      ↓
     SIEM
SIEM 將這些四散各處的 Log 與 Event 匯聚一處,讓 SOC 分析師能夠在同一個介面中進行檢視與追查。
舉例來說,單獨看到一筆 Login Failed 可能引不起太多注意。但如果把它們拉成時間軸來看:
09:00 Login Failed
09:01 Login Failed
09:01 Login Failed
09:02 Login Failed
09:02 Login Failed
09:03 Login Success
情況就顯得可疑許多。
透過關聯分析,將不同時間與來源的事件拼湊在一起,才能看出完整的攻擊脈絡。
它能夠整合來自多種安全來源的訊號(如端點、網路、郵件、身分識別與雲端),並進一步跨領域進行事件關聯、威脅偵測與自動化回應。
IDS、SIEM與XDR三者在資安架構中,功能往往會互相重疊、相輔相成,甚至在現代平台中緊密整合。
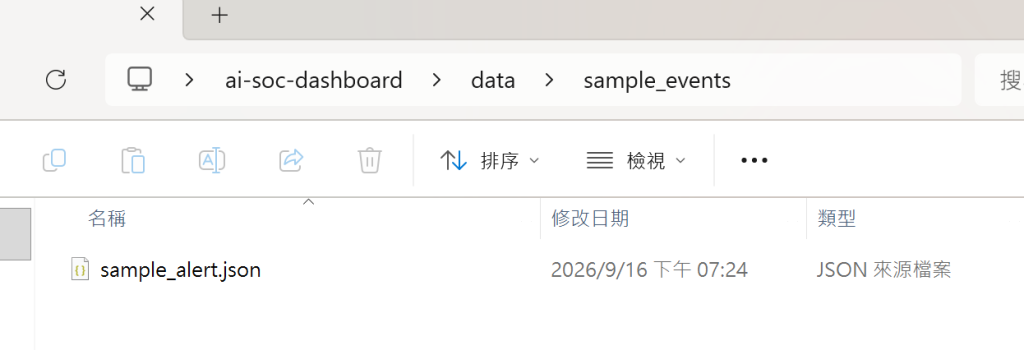
新增一筆簡化的模擬事件,可以用來測試的 Security Event。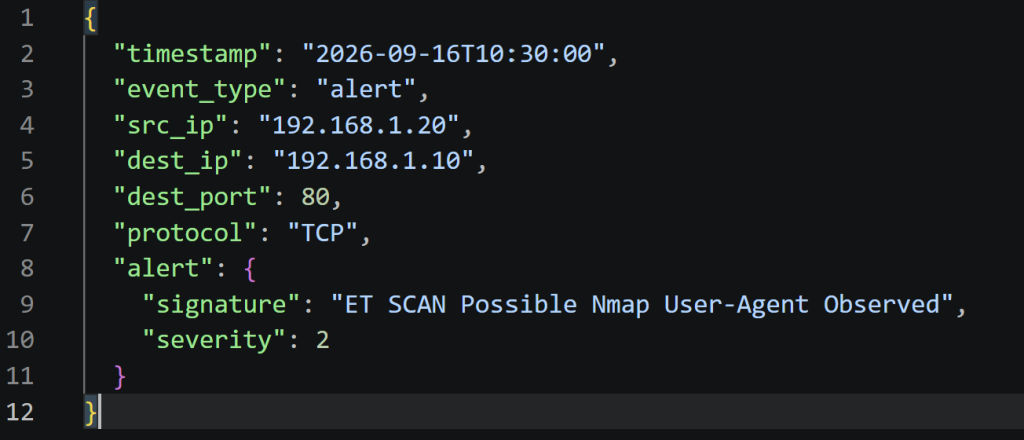
AI SOC Dashboard 希望在接手這些工具收集到的 Security Event 之後,透過 AI 來幫忙減輕負擔,快速看懂複雜的事件內容在講什麼,以及在後續的分析與應對方向上,提供有價值的建議。


 iThome鐵人賽
 看影片追技術